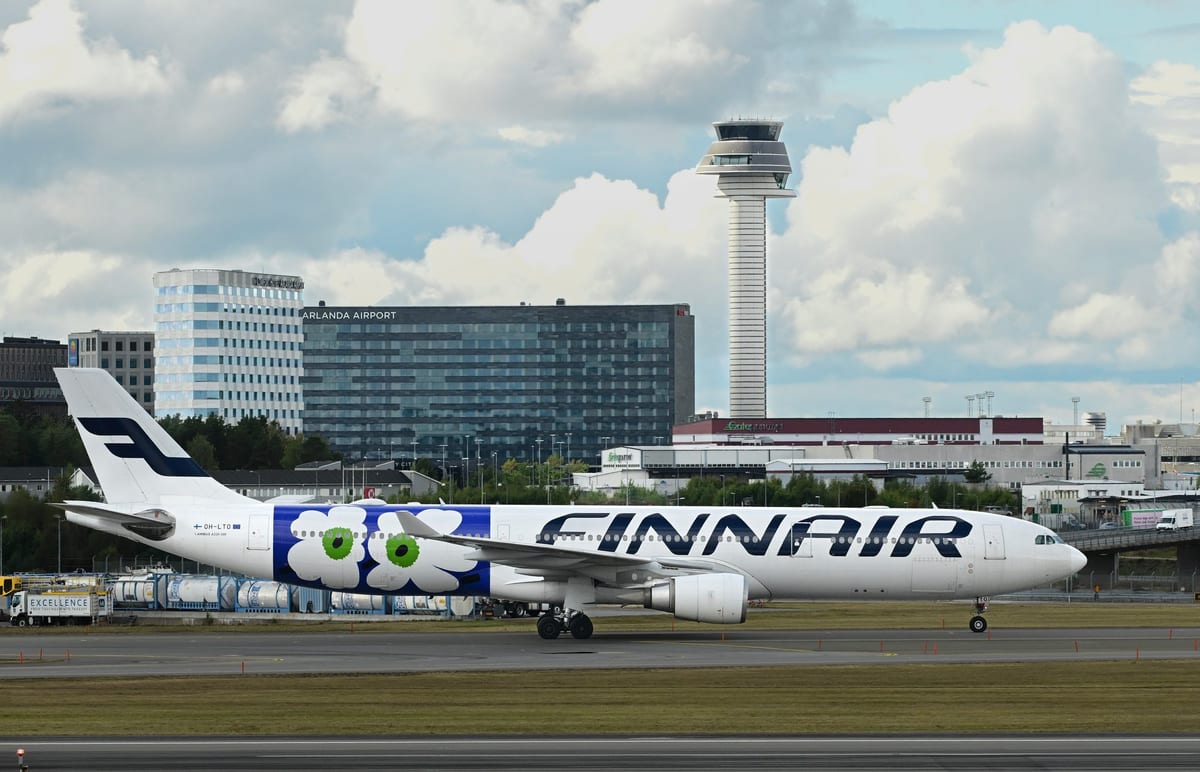
Finska flygbolaget Finnair meddelar att ett stort antal kunder kan ha drabbats av ett dataintrång i det globala bokningssystemet Amadeus. Säkerhetsproblemet har upptäckts i den plattform som fungerar som nav för bokningar, biljettförsäljning och passagerarinformation för flygbolag världen över. Finnair är ett av flera flygbolag som använder systemet, men bolaget har ännu inte velat uppge exakt hur många av dess kunder som berörs.
Amadeus är ett av världens tre dominerande bokningssystem – vid sidan av Sabre och Travelport – och ägs av det spanska företaget Amadeus IT Group med huvudkontor i Madrid. Systemet grundades 1987 av flera europeiska flygbolag och har sedan dess vuxit till en central del av resebranschens digitala infrastruktur. Genom plattformen hanteras bokningsdata från flygbolag, resebyråer och researrangörer över hela världen. Den samlade mängden personuppgifter gör systemet både till en kritisk tjänst och till ett attraktivt mål för cyberbrottslingar.
Vilka uppgifter som kan ha läckt är ännu oklart. I bokningssystem av detta slag lagras normalt uppgifter som namn, kontaktuppgifter, bokningsnummer, resväg och resedatum. I vissa fall kan även pass- och ID-uppgifter förekomma. Däremot hanteras betalkortsuppgifter ofta i separata betalningslösningar, vilket kan begränsa risken för ekonomiska bedrägerier.
Som EU-företag omfattas Finnair av dataskyddsförordningen GDPR. Ett personuppgiftsbrott ska enligt förordningen rapporteras till tillsynsmyndigheten inom 72 timmar. I Finland är det dataskyddsombudsmannen som är ansvarig myndighet. Vid allvarliga brister kan böterna bli kännbara – upp till fyra procent av den globala omsättningen. För de drabbade kunderna handlar den omedelbara risken framför allt om nätfiske och bedrägerier, där någon utger sig för att vara flygbolaget eller en resebyrå.
Dataintrånget kommer i en tid då flygbranschen allt oftare utsätts för cyberattacker. Under senare år har flera stora flygbolag och reseföretag drabbats av intrång, och säkerhetsexperter pekar på att resebokningar innehåller särskilt värdefulla uppgifter: en kombination av identitet, kontaktuppgifter och resmönster som kan användas för både riktade bluffmejl och identitetsstöld. Att attackerna träffar centrala plattformar som Amadeus ökar allvaret, eftersom ett enda intrång kan få konsekvenser för många företag och resenärer samtidigt.
För Finnair innebär intrånget ytterligare en påfrestning i ett redan utmanande läge. Det finska flaggskeppsflygbolaget, med huvudkontor på Helsingfors-Vanda flygplats, har länge varit beroende av passagerartrafiken mellan Europa och Asien. Efter Rysslands invasion av Ukraina stängdes det ryska luftrummet, och Finnair tvingades lägga om sina Asienrutter med längre flygtider och högre kostnader som följd. Bolaget har sedan dess arbetat med att anpassa sin strategi och förbättra lönsamheten. Ett dataintrång riskerar nu att ytterligare skada förtroendet bland såväl passagerare som samarbetspartners.
Ur ett marknadsperspektiv väcker händelsen också frågor om säkerheten i flygbranschens gemensamma digitala system. Amadeus-aktien, som handlas på den spanska börsen, kan komma att pressas om uppgifterna om intrånget breddas. För flygbolagen handlar det om en balansgång mellan effektiva bokningslösningar och robust säkerhet. Många aktörer har under flera år investerat i att modernisera sina IT-system, men arbetet är långt ifrån färdigt.
Finnair uppmanar nu berörda kunder att vara vaksamma på oväntade meddelanden och att inte klicka på misstänkta länkar. Kunder som misstänker att de drabbats uppmanas också att kontakta sin bank vid misstänkta transaktioner. Bolaget arbetar enligt egna uppgifter tillsammans med Amadeus för att utreda omfattningen av intrånget och förhindra att fler uppgifter kommer på villovägar. Hur många kunder som faktiskt drabbats och vilken typ av uppgifter som läckt återstår att se.
13 kommentarer
Silver leverage is strong here; beta cuts both ways though.
Good point. Watching costs and grades closely.
Exploration results look promising, but permitting will be the key risk.
If AISC keeps dropping, this becomes investable for me.
Good point. Watching costs and grades closely.
Exploration results look promising, but permitting will be the key risk.
Good point. Watching costs and grades closely.
Production mix shifting toward Nyheter might help margins if metals stay firm.
Good point. Watching costs and grades closely.
Silver leverage is strong here; beta cuts both ways though.
Good point. Watching costs and grades closely.
Good point. Watching costs and grades closely.
Uranium names keep pushing higher—supply still tight into 2026.