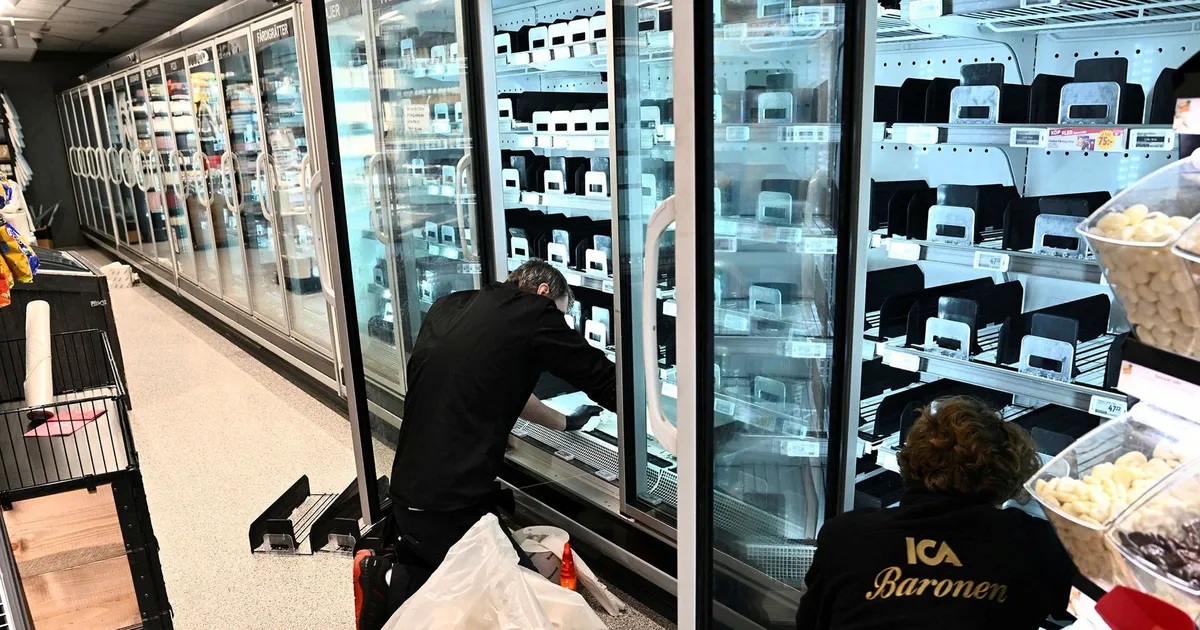
De attacker som riktats mot kyl- och fryssystem i Sverige påminner om de intrång som tidigare avslöjats i Frankrike. I båda fallen pekar mycket på att systemen har lämnats utan nödvändiga säkerhetsuppdateringar. En tillverkare kan ha åtgärdat ett känt säkerhetshål, men om användaren inte installerar uppdateringen förblir enheten sårbar. Enligt säkerhetsexperter innebär det att angriparen inte nödvändigtvis behöver vara tekniskt avancerad – det räcker att utnyttja redan kända sårbarheter.
De franska fallen har blivit en varningssignal för hela Europa. Kyl- och fryssystemen används framför allt för att styra temperaturer i exempelvis livsmedelsbutiker, kylkedjor och industrilokaler. De är ofta kopplade till internet för att möjliggöra fjärrstyrning och mätningar. När system med webbgränssnitt inte uppdateras kan de upptäckas av automatiserade skanningsverktyg och kapas på distans. Det är samma typ av svaghet som länge har varit känd i andra uppkopplade produkter.
Sårbarheten är inte begränsad till kylar. Allt som ansluts till internet – datorer, routrar, övervakningskameror, termometrar och belysningssystem – kan innehålla säkerhetshål. Särskilt utsatta är produkter som kan nås direkt via ett webbgränssnitt, där användaren loggar in via en webbläsare på enhetens eget kontrollsystem. Sådana lösningar är vanliga inom både företag och hem, och de ökar i antal i takt med att allt fler vardagsprodukter görs uppkopplade.
Men alla enheter är inte lika lätta att ta över. Seriösa tillverkare som kontinuerligt uppdaterar mjukvara och underhåller produkterna stoppar de flesta vanliga cyberkriminella och hobbyhackare. För att ta sig in i ett välskött system krävs i regel kunskap om en ännu inte känd sårbarhet, en så kallad nolldagssårbarhet. Sådan information finns framför allt hos statliga underrättelsetjänster eller välfinansierade aktörer. De senaste attackerna mot kyl- och fryssystem tyder dock inte på en sådan avancerad hotbild.
För privatpersoner är rådet tydligt: håll alla uppkopplade apparater uppdaterade. För några år sedan var marknaden för smarta enheter närmast kaotisk. Billiga nätverkskameror kopplades upp med standardlösenord och togs över på nolltid. Dålig lösenordshantering och uteblivna uppdateringar gjorde enheterna till lätta mål. I dag har läget förbättrats, och många tillverkare levererar produkter med automatiska uppdateringar, krav på att byta lösenord vid första inloggning och skydd mot de vanligaste standardlösenorden. Men den förbättringen gäller inte äldre utrustning.
Inte minst gäller det produkter från mindre kända märken. En stor del av världens elektronik tillverkas i Kina, och många apparater säljs över hela världen till låga priser. Kvaliteten och säkerhetsarbetet kan variera stort mellan tillverkare. En del produkter saknar helt stöd för uppdateringar eller levereras med svaga lösenord. Det gör att även nya enheter kan vara sårbara om köparen inte vet vad den ska titta efter.
Utvecklingen börjar också märkas i försäkrings- och företagsvärlden. Ett kapat kylsystem kan innebära driftsstopp, förstörda varor och stora ekonomiska förluster. Det kan också användas som språngbräda in i ett större nätverk för att stjäla data eller starta attacker mot andra system. Företag som drabbas riskerar både kundförluster och skadat förtroende. Flera branscher har därför börjat se cybersäkerhet som en del av det operativa arbetet, inte bara som en IT-fråga. Försäkringsbolag har dessutom börjat kräva dokumenterade säkerhetsrutiner innan de tecknar cyberförsäkringar.
Historien visar hur allvarligt läget kan bli. År 2016 kapade angripare hundratusentals svaga routrar, kameror och andra uppkopplade enheter och använde dem för att överbelasta stora delar av internet genom så kallade DDoS-attacker. Liknande nätverk av kapade enheter används fortfarande, inte minst för att nå känsliga system. Forskare och myndigheter har länge varnat för att säkerhetsarbetet inte har hunnit med när nya produkter släpps i allt snabbare takt.
De senaste händelserna visar att risken är reell även i vardagliga system. Både företag och privatpersoner bör inventera sina uppkopplade enheter, byta lösenord, aktivera tvåfaktorsautentisering där det är möjligt och se till att mjukvaran är aktuell. Tillverkare behöver i sin tur ta ansvar för att produkterna är säkra från start, inte bara när de lämnar fabriken. Så länge det finns enheter som glöms bort på nätverket kommer det också att finnas angripare som försöker använda dem.
10 kommentarer
Silver leverage is strong here; beta cuts both ways though.
The cost guidance is better than expected. If they deliver, the stock could rerate.
Interesting update on Linus Larsson: Så skyddar du ditt uppkopplade hem mot hackarna. Curious how the grades will trend next quarter.
Good point. Watching costs and grades closely.
Production mix shifting toward Sverige might help margins if metals stay firm.
Good point. Watching costs and grades closely.
The cost guidance is better than expected. If they deliver, the stock could rerate.
Good point. Watching costs and grades closely.
Uranium names keep pushing higher—supply still tight into 2026.
Good point. Watching costs and grades closely.