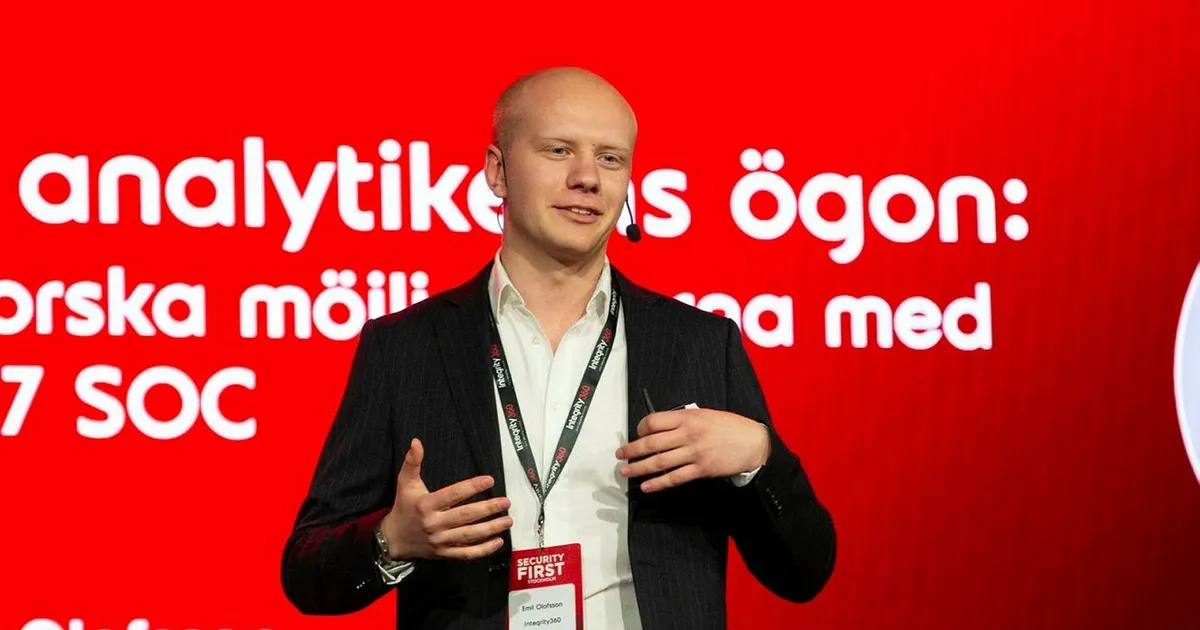
Den senaste tidens störningar i kyl- och frysdiskar i svenska matbutiker har skapat oro bland både personal och kunder. De drabbade butikerna inom Coop och Ica har ännu inte bekräftat att det rör sig om en hackerattack, men enligt Emil Olofsson, cybersäkerhetsexpert på Integrity360, är det mycket troligt. Han hänvisar till att samma typ av problem dök upp i franska butiker för bara några veckor sedan.
De aktuella butikerna använde kylar och frysar med styrsystem från den danska tillverkaren Danfoss. Systemen är uppkopplade mot internet, och en sårbarhet gjorde det möjligt för obehöriga att nå ett läge där temperaturen kunde ändras. ”Du behövde bara ta ett steg in i systemet för att där få tillgång till administratörsgränssnittet där du kan styra temperaturen”, säger Emil Olofsson.
Danfoss är en dansk industrikoncern med bred verksamhet inom styr- och kylsystem. Företagets utrustning används i allt från vanliga frysdiskar till industriella kylanläggningar, ofta med internetuppkoppling för övervakning och drift. Att en sårbarhet i deras system uppmärksammas är därför ingen isolerad fråga. Den kan beröra butiker i flera länder, och de franska incidenterna visar att problemet inte stannar vid en enda marknad.
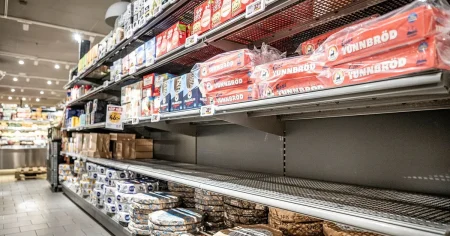
För en enskild matbutik kan ett avbrott i kylkedjan få snabba ekonomiska konsekvenser. Om temperaturen i kylar och frysar blir för hög kan mjölk, kött, fisk och andra kylda varor behöva kasseras. Butikerna kan också förlora kundernas förtroende om misstankarna stärks att maten inte förvarats på rätt sätt. Med tunna marginaler i dagligvaruhandeln kan sådana händelser slå hårt.
Enligt Emil Olofsson brukar hackerattacker delas in i tre grupper: ekonomiskt motiverade, statligt motiverade och politiskt motiverade. Ekonomiska attacker handlar ofta om att kräva betalning, statliga om att skapa oro i samhället och politiska om aktivism där någon grupp tar på sig ansvaret och förklarar sina skäl. Attackerna mot matbutikerna passar inte in i någon av dessa kategorier.
Han tror i stället att det kan röra sig om amatörer. ”Tekniskt sett är det en relativt enkel attack som har utförts. Det krävs inte så stora medel”, säger han och fortsätter: ”Det kan vara något mer amatörmässigt, att det är någon som har testat och lyckats ta sig in i systemet. Det kanske är för att man är intresserad eller tycker att det är spännande och roligt.”
Att flera butiker drabbats betyder inte nödvändigtvis att samma grupp ligger bakom allt. Det är troligt att angreppen utförts på samma sätt, men det kan vara olika personer som inspirerats av varandra. ”Om man läser om sådana här händelser på nyheterna kan man själv gå ut och leta efter en sådan produkt och försöka efterlikna attacken”, säger Emil Olofsson.
Att identifiera ansvariga är fullt möjligt, men det kräver stora resurser. ”Vill man verkligen gå tillbaka går det i princip alltid att hitta vilka som har gjort det. Men det kräver väldigt stora resurser, och det är kanske inte något som är så viktigt att veta”, säger han.
Störningarna väcker också en bredare fråga om hur samhället hanterar digitaliseringen. Allt fler system i vardagen är uppkopplade, inte minst i livsmedelshandeln där digital teknik används för att övervaka temperaturer, energi och drift. Fördelen är bättre kontroll och effektivare butiksverksamhet, men samtidigt ökar ytan för angrepp.
Säkerheten ska inte hindra utveckling, men den måste byggas in från start, enligt Emil Olofsson. ”Det är viktigt att man är riskmedveten och gör en riskbedömning för allt man väljer att implementera. Görs det på ett säkert sätt från början är det mindre risk att den här typen av händelser sker.”
För svenska dagligvaruaktörer som Ica och Coop, som tillsammans har en dominerande ställning på marknaden, handlar det om mer än att reparera ett styrsystem. Förtroendet för att maten är säker är grundläggande, och en händelse av det här slaget visar hur sårbara även moderna butiker kan vara. Det är ännu oklart om någon misstänkt kommer att kunna knytas till attackerna, men mycket tyder på att problemet kommer att fortsätta diskuteras i hela branschen.
13 kommentarer
Nice to see insider buying—usually a good signal in this space.
Good point. Watching costs and grades closely.
Good point. Watching costs and grades closely.
If AISC keeps dropping, this becomes investable for me.
Nice to see insider buying—usually a good signal in this space.
Interesting update on Fem svar om misstänkta hackerattacken mot matbutiker. Curious how the grades will trend next quarter.
Silver leverage is strong here; beta cuts both ways though.
Nice to see insider buying—usually a good signal in this space.
Good point. Watching costs and grades closely.
Good point. Watching costs and grades closely.
Nice to see insider buying—usually a good signal in this space.
Good point. Watching costs and grades closely.
If AISC keeps dropping, this becomes investable for me.